Eines Morgens im August nahm ein Mitglied unseres Teams einen Anruf aus Kalifornien entgegen.
Der Anrufer wirkte seriös und sprach mit makellosem amerikanischem Akzent. Er gab an, von Google zu sein. Man habe, so der Anrufer, versucht, die Adresse zur Konto-Wiederherstellung im Gmail-Konto des Mitarbeiters zu ändern, und eine diesbezügliche E-Mail liege genau in diesem Moment in seinem Posteingang.
Bei genauerer Untersuchung stellte unser Teammitglied jedoch bald fest, dass die Dinge nicht so waren, wie sie schienen.
Es handelte sich um einen Phishing-Betrug und eine besonders ausgeklügelte Form von Social Engineering. Das Gespräch folgte einem sorgfältig einstudierten Skript, das gerade genug Vertrauen aufbauen sollte, damit du glaubst, der Anrufer sei wirklich Google, und dich am Ende dazu bringst, irgendeine Form von Zugriff herauszugeben.
Unser Kollege beendete das Gespräch, bevor es so weit kam, sodass die eigentliche Forderung ungehört blieb. Aber die Struktur der Betrugsmasche verrät genau, worauf sie hinauslief.
- So funktioniert die Betrugsmasche mit Wiederherstellungs-E-Mail-Adressen für Google-Konten
- Die verräterischen Anzeichen im Detail
- Warum diese Gmail-Betrugsmasche so überzeugend ist
- So schützt du dich vor Versuchen der Kontoübernahme
- Ein sicherer Posteingang beginnt mit besserer E-Mail-Sicherheit
So funktioniert die Betrugsmasche mit Wiederherstellungs-E-Mail-Adressen für Google-Konten
Die Vorbereitung
Bevor das Telefon klingelt, erstellt der Betrüger eine neue, anonyme Gmail-Adresse, die aus zufälligen Buchstaben und Ziffern besteht. Über den legitimen Google-Ablauf zum Hinzufügen einer Wiederherstellungs-E-Mail-Adresse versucht er, die Adresse des Opfers als Wiederherstellungs-E-Mail-Adresse für sein eigenes Wegwerf-Konto einzutragen.
Die erste echte E-Mail
Das System von Google benötigt die Bestätigung des Opfers, sodass eine echte Nachricht eingeht, in der gebeten wird, die Wiederherstellungs-E-Mail-Adresse zu verifizieren. Absender, Branding und Code sind echt. (Abbildung 1 unten)
Der Anruf
Der Betrüger ruft an, gibt sich als Mitglied des Google-Sicherheitsteams aus und beschreibt einen verdächtigen Zugriff auf das Konto, der angeblich blockiert wurde. Er behauptet sogar, den Authenticator-Code des Opfers abgefangen zu haben. Das Wort „blockiert“ inszeniert den Anrufer als Helden. In Wirklichkeit ist der Angriff der Anruf selbst.
Die zweite echte E-Mail
Noch immer in der Leitung erhält das Opfer eine echte „Sicherheitswarnung“, die ankündigt, dass eine Wiederherstellungs-E-Mail-Adresse für ein verknüpftes Google-Konto geändert wurde. Flüchtig gelesen sieht es nach einer Kompromittierung aus. Bei genauem Lesen verrät der Kleingedruckte, dass es sich um eine Kopie einer Warnung handelt, die an die Adresse des Betrügers gesendet wurde. (Abbildung 2 unten)
Das Verschwinden
Die erste E-Mail bietet einen legitimen Ausweg: deine Adresse aus dem Konto des Fremden zu entfernen. Doch kaum hatte unser Kollege aufgelegt, zog der Betrüger die Wiederherstellungsanfrage zurück und verwischte so seine Spuren – und widmete sich vermutlich dem nächsten Ziel.
Die verräterischen Anzeichen im Detail
Abbildung 1 zeigt die erste Google-E-Mail, die einen Sicherheitscode enthält, der benötigt wird, um deine Adresse als Wiederherstellungs-E-Mail-Adresse für das Konto des Betrügers zu bestätigen.
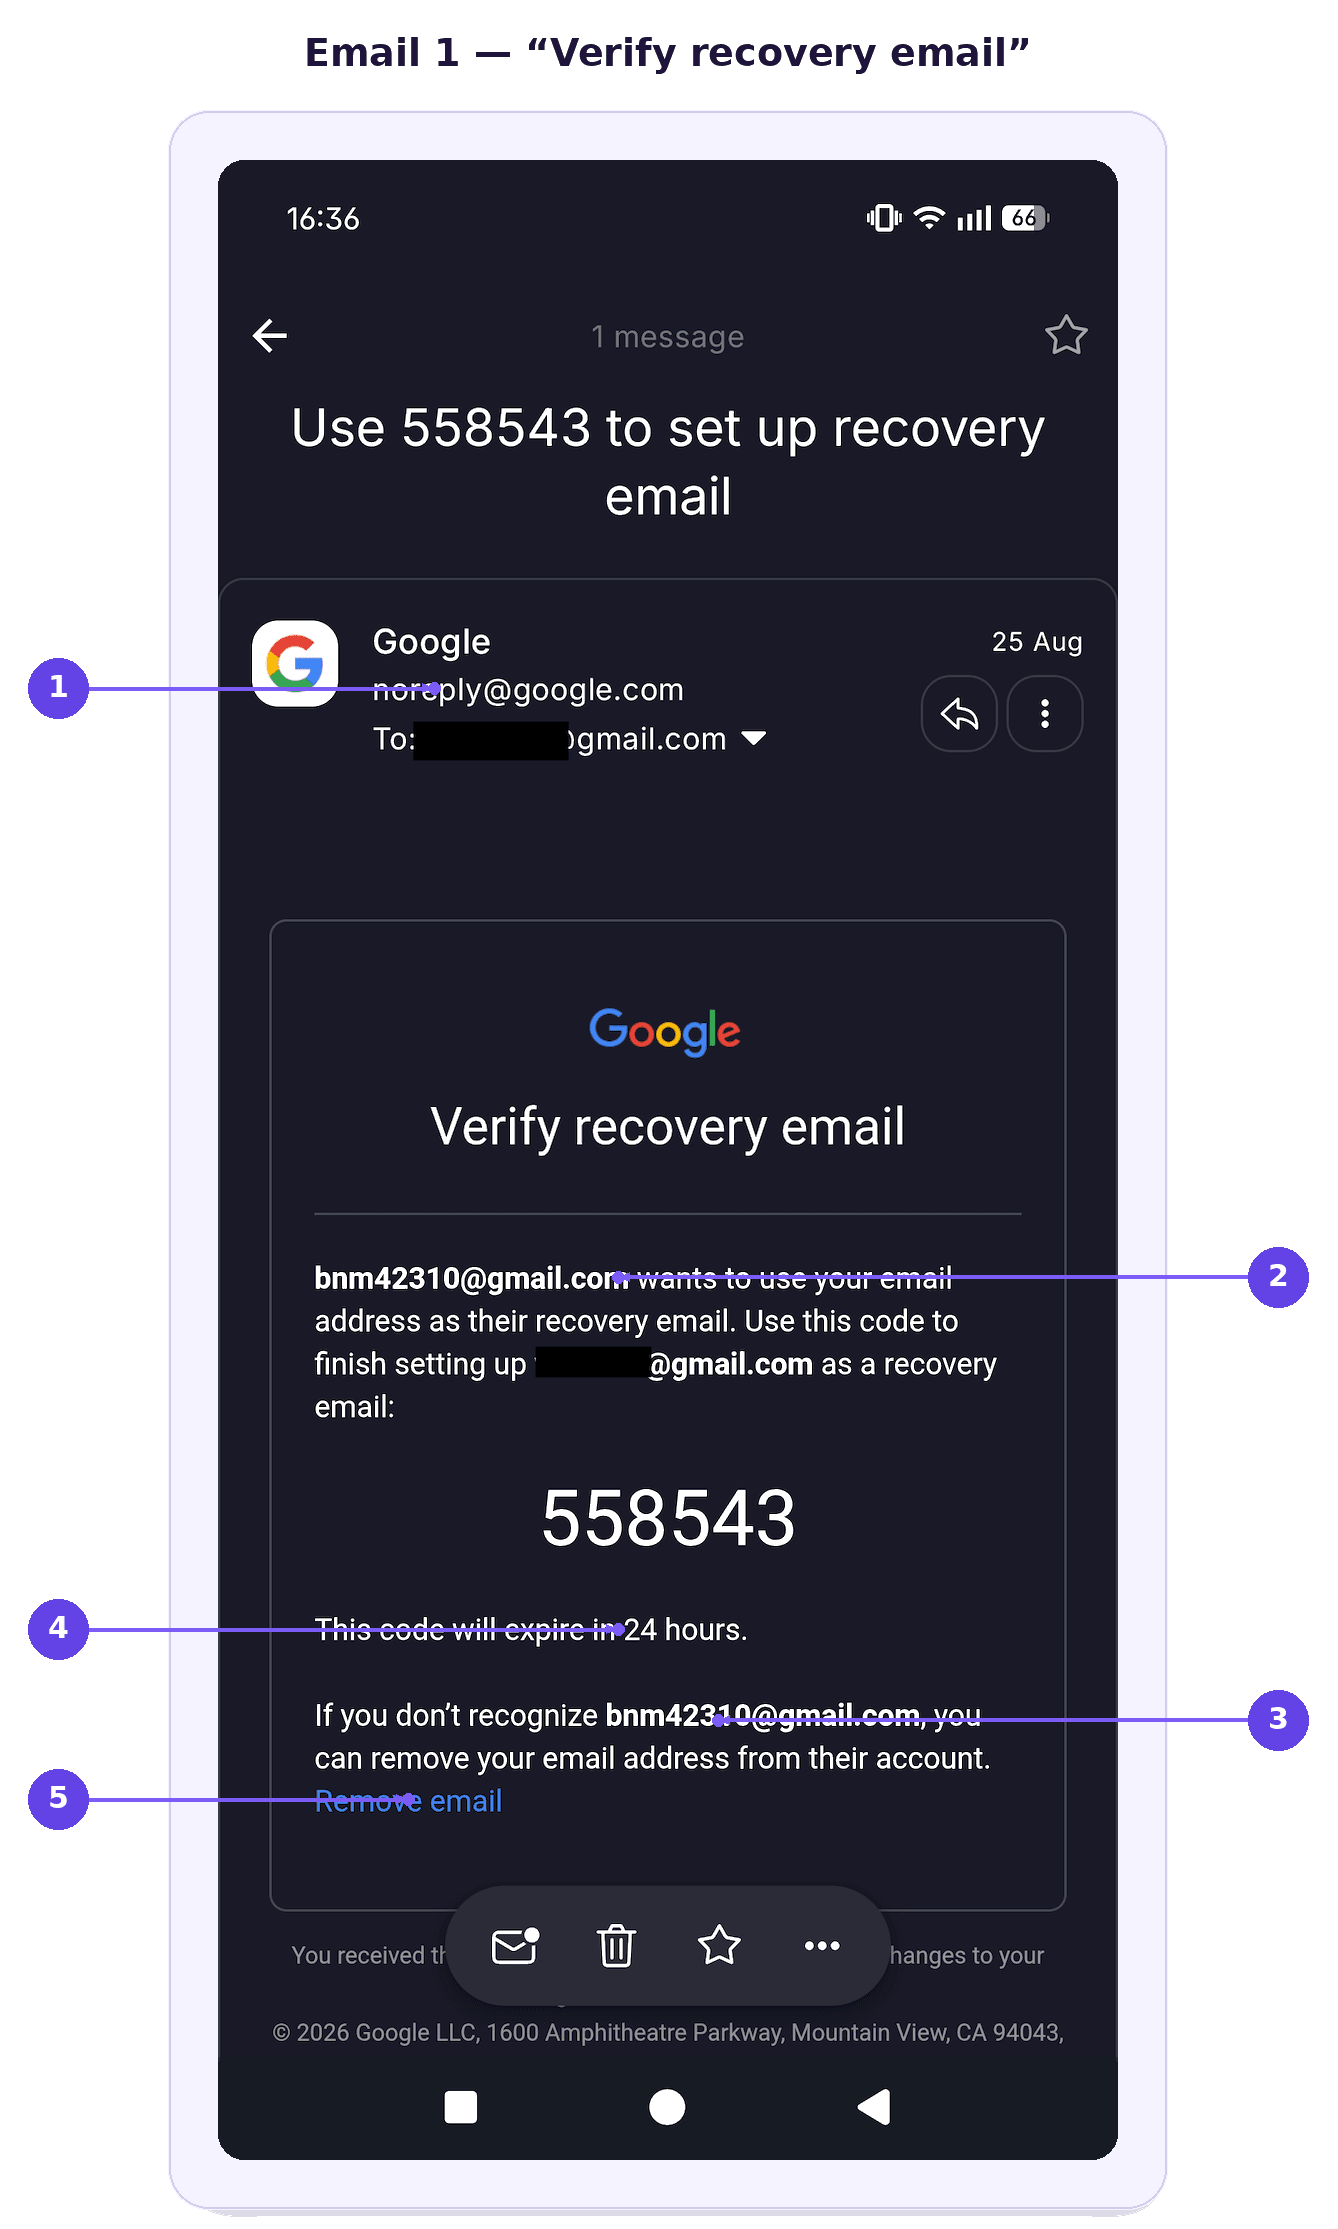
- Der echte Google-Absender – authentisch, was ihn geradezu gefährlich macht.
- „Möchte deine E-Mail-Adresse als Wiederherstellungs-E-Mail-Adresse verwenden“ – die umgekehrte Logik, denn hier geht es um das Konto einer anderen Person.
- Die anonyme Wegwerf-Adresse – es gibt keine Möglichkeit zu überprüfen, wer dahintersteckt.
- Der ablaufende Code – künstlich erzeugte Dringlichkeit, die dich gestresst und gefügig hält.
- „E-Mail entfernen“ – die eine Aktion, die das stoppt, und genau das, was der Betrüger abbricht, wenn du auflegst.
Abbildung 2 zeigt, wie eine echte Google-Sicherheitswarnung auf den ersten Blick alarmierend wirken kann.
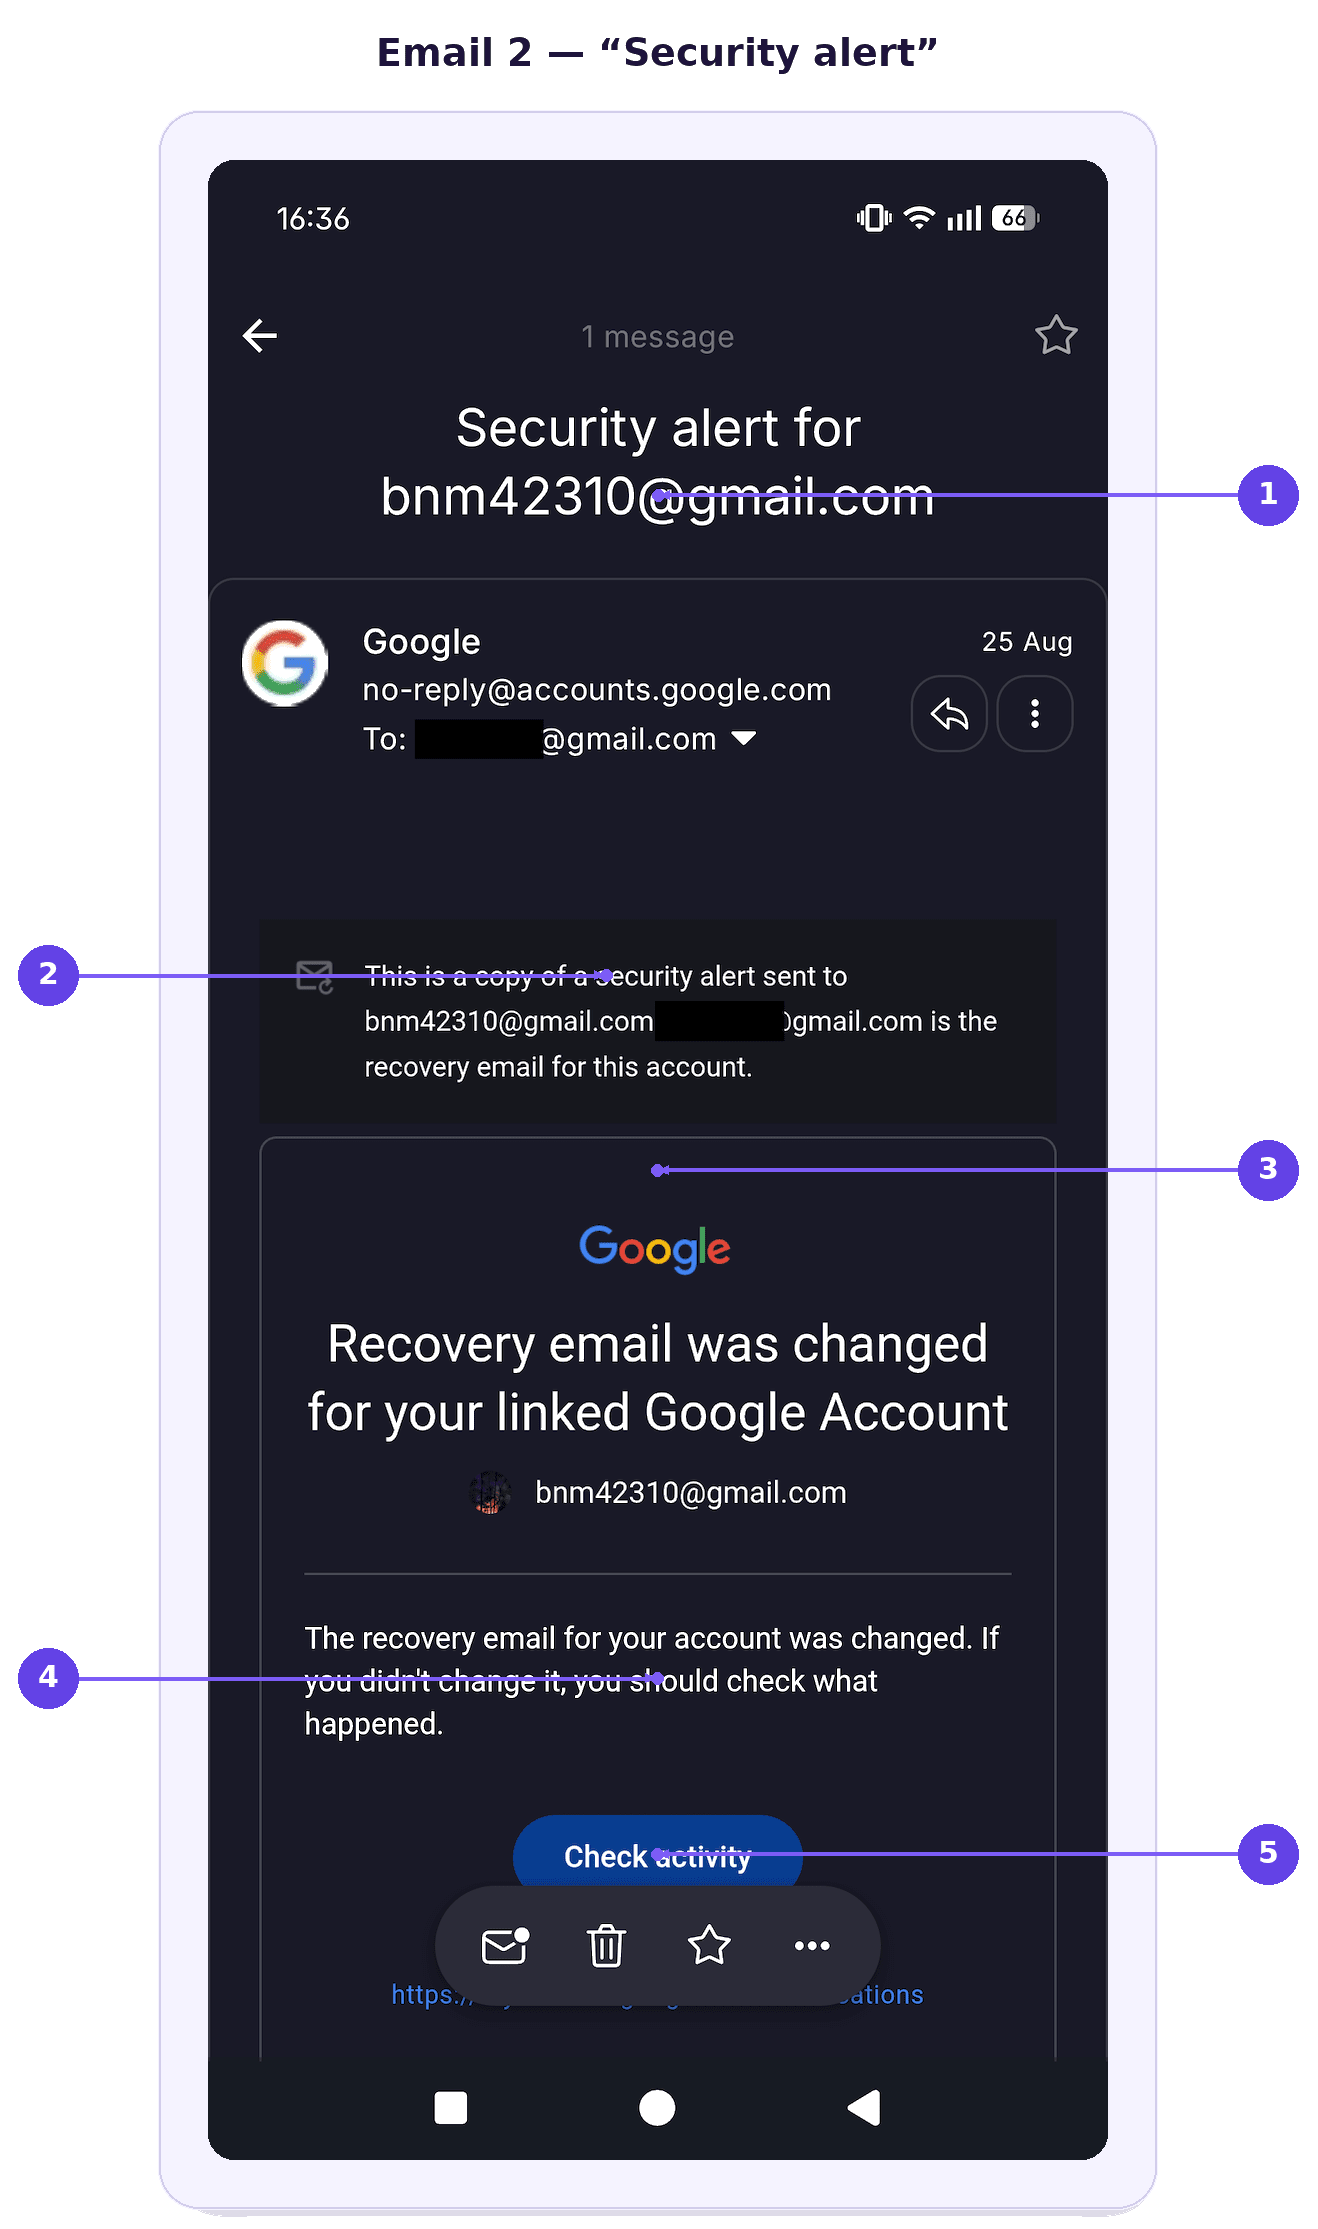
- Der Betreff nennt den Posteingang des Betrügers, nicht deinen – das erste Zeichen, dass diese Warnung dich nicht betrifft.
- „Eine Kopie einer Sicherheitswarnung, gesendet an“ die Wegwerf-Adresse – das verräterischste Detail und dasjenige, das beim Überfliegen am leichtesten übersehen wird.
- Die alarmierende Schlagzeile – soll Angst machen, bevor du den Kleingedruckten liest.
- „Wenn du das nicht geändert hast, prüfe, was passiert ist“ – gesäter Zweifel, der dich darauf konditioniert, dem Anrufer zu vertrauen.
- Die Schaltfläche „Aktivität prüfen“ – eine Aufforderung, schnell zu handeln, statt sorgfältig zu lesen.
Warum diese Gmail-Betrugsmasche so überzeugend ist
Beide Phishing-E-Mails stammen von den echten Servern von Google, sodass jede konventionelle Anti-Phishing-Prüfung bestanden wird.
Jedes Element stützt die anderen: echte Benachrichtigungen und dazu ein Anrufer, der genau weiß, was gerade in deinem Posteingang gelandet ist. Gleichzeitig kann das Gespräch dich davon abhalten, auf „E-Mail entfernen“ zu klicken, und lenkt deine Aufmerksamkeit auf die Anweisungen des Anrufers.
Ein Datenleck bei Google kann Betrugsmaschen wie diese überzeugender machen, wenn offengelegte Informationen den Angreifern Details liefern, mit denen sie Vishing– oder Phishing-Angriffe personalisieren können. Auch wenn keine Passwörter geleakt werden, helfen Namen, Kontaktdaten oder kontobezogene Informationen Betrügern dabei, glaubwürdiger zu klingen und Vertrauen aufzubauen.
So schützt du dich vor Versuchen der Kontoübernahme
Du kannst dich schützen, indem du das Gespräch verlangsamst und direkt bei Google überprüfst, was eigentlich vor sich geht:
Lege auf und prüfe unabhängig nach. Wenn dich jemand anruft und behauptet, von Google zu sein, beende das Gespräch und überprüfe dein Konto direkt, statt den Anweisungen zu folgen.
Lies Google-Sicherheits-E-Mails sorgfältig. Achte darauf, welches Konto in der Warnung tatsächlich gemeint ist, insbesondere auf Zeilen, die besagen, dass die Nachricht eine Kopie einer an eine andere Adresse gesendeten Warnung ist.
Teile keine Bestätigungscodes. Google wird niemals verlangen, dass du am Telefon einen Authenticator-Code, Wiederherstellungscode oder andere Anmeldedaten vorliest.
Nutze „E-Mail entfernen“, wenn du das Konto nicht erkennst. Wenn Google mitteilt, dass jemand deine Adresse als Wiederherstellungs-E-Mail-Adresse verwenden möchte, entferne sie aus diesem Konto.
Lass dich vom Anrufer nicht hetzen. Betrüger setzen auf Dringlichkeit, damit du nur reagierst, statt zu überprüfen, was in der Benachrichtigung eigentlich steht.
Überprüfe die Sicherheit deines Google-Kontos direkt. Öffne selbst deine Kontoeinstellungen und prüfe die letzten Aktivitäten, angemeldete Geräte, Wiederherstellungs-Details und Sicherheitswarnungen.
Melde verdächtige Anrufe und Nachrichten. Wenn du den Versuch meldest, können Google und dein Telefonanbieter wiederholten Missbrauch besser erkennen.
Überprüfe deine Google-Privatsphäre-Einstellungen. Zwar schützen dich Privatsphäre-Einstellungen nicht vor genau diesem Betrug, aber wenn du regelmäßig überprüfst, welche Daten du teilst und welche Apps und Dienste auf dein Google-Konto zugreifen, kannst du dein Risiko verringern.
Ein sichererer Posteingang beginnt mit besserer E-Mail-Sicherheit
Solche Betrugsmaschen zeigen, dass selbst legitime Sicherheits-E-Mails zu Werkzeugen des Social Engineerings umfunktioniert werden können. Wer bei unerwarteten Anrufen skeptisch bleibt, Kontoaktivitäten unabhängig überprüft und Warnungen sorgfältig liest, fällt weniger leicht darauf herein.
Suchst du nach einer besseren Alternative zu Gmail? Proton Mail bietet dir einen sicheren E-Mail-Dienst, der darauf ausgelegt ist, deine Daten und deine Kommunikation mit Ende-zu-Ende– und Zero-Access-Verschlüsselung zu schützen.
Wenn jemand einen ähnlichen Betrugsversuch unternimmt und sich dabei als Proton ausgibt, gibt es eine einfache Regel: Proton ruft dich nie an, wenn es um ein Sicherheitsproblem mit deinem Konto geht. Du kannst dein Konto vor einer Übernahme schützen, indem du die Zwei-Faktor-Authentifizierung aktivierst. Bei kostenpflichtigen Abonnements kombiniert Proton Sentinel automatisierte Erkennung mit menschlicher Sicherheitsanalyse.
Proton Mail bietet außerdem Schutz gegen klassischere Phishing-Versuche, wie z. B. Betrugsmaschen mit Cloud-Speicher-E-Mails. PhishGuard blockiert und markiert verdächtige Phishing-E-Mails, während die Link-Bestätigung dich auffordert, externe Links aus einer E-Mail vor dem Öffnen zu bestätigen.
Kein E-Mail-Dienst kann perfekten Schutz vor einer Kontoübernahme bieten. Sollte es dennoch jemandem gelingen, über die Wiederherstellung per E-Mail oder SMS in dein Proton-Konto einzudringen, erhält diese Person dank separater Schutzmechanismen zur Datenwiederherstellung nicht automatisch Zugriff auf deine E-Mails und Kontakte.