Elokuun aamuna tiimimme jäen puheli Kalifornian numerosta tulevaan puheluun.
Soittaja, tyylitelty ja täydellisellä amerikanaksentilla puhuva, väitti olevansa Googlen edustaja. Hänen mukaansa yritys Gmail-tilin palautusosoitteen vaihtamiseksi oli tehty, ja siitä kertova sähköposti odotti juuri sillä hetkellä hänen saapuneissaan.
Lisätutkimuksen jälkeen tiimimme jäsen havaitsi kuitenkin pian, ettei asiat olleet niin kuin ne näyttivät.
Kyseessä oli tietojenkalastelu ja kehittyneempi muoto sosiaalisesta manipuloinnista. Huijaus nojasi huolellisesti skriptattuun keskusteluun, joka oli suunniteltu rakentamaan juuri riittävästi luottamusta siihen, että uskot soittajan olevan oikeasti Google, ja joka lopulta suostuttelee luovuttamaan jonkinlaisen pääsyn.
Kollegamme lopetti puhelun ennen kyseistä hetkeä, joten tarkkaa pyyntöä ei kuultu. Huijauksen rakenne paljastaa kuitenkin tarkalleen, mihin se tähtäsi.
- Näin tämä Googlen tilin palautukseen liittyvä huijaus toimii
- Huijauksen paljastavat merkit, kommentoituina
- Miksi tämä Gmail-huijaus on niin uskottava
- Näin suojaudut tilankaappausyrityksiltä
- Turvallisemmat saapuneet alkavat paremmasta sähköpostin tietoturvasta
Näin tämä Googlen tilin palautukseen liittyvä huijaus toimii
Alkuvalmistelut
Ennen kuin puhelin soi, huijari luo tuoreen, anonyymin Gmail-osoitteen, joka koostuu satunnaisista kirjaimista ja numeroista. Googlen laillista “lisää palautussähköposti” -työnkulkua hyödyntäen hän yrittää lisätä uhrin osoitteen palautussähköpostiksi omaan kertakäyttötilinsä.
Ensimmäinen aito sähköposti
Googlen järjestelmä tarvitsee uhrin vahvistuksen, joten saapuu aito viesti, jossa pyydetään vahvistamaan palautussähköposti. Lähettäjä, brändäys ja koodi ovat aitoja. (Kuva 1 alla)
Puhelu
Huijari soittaa, esittää Googlen tietoturvatiimin jäsentä ja kuvailee epäilyttävän tilin käytön yrityksen, joka oli hänen mukaansa estetty. Hän jopa väittää siepanneensa uhrin todennussovelluksen koodin. Sana “estetty” esittää soittajan sankarina. Todellisuudessa hyökkäys onkin itse puhelu.
Toinen aito sähköposti
Yhä puhelimessa ollessaan uhri saa aidon “Tietoturvailmoituksen”, joka kertoo linkitetyn Google-tilin palautussähköpostin vaihdosta. Pintapuolisesti luettuna se näyttää tietomurrolta. Huolella luettuna pienellä painetulla tekstillä paljastuu, että kyseessä on kopio ilmoituksesta, joka lähetettiin huijarin osoitteeseen. (Kuva 2 alla)
Katoamistemppu
Ensimmäinen sähköposti tarjoaa laillisen ulospääsyn: osoitteesi poistamisen vieraan tilistä. Heti kun kollegamme however sulki puhelun, huijari peruutti palautuspyynnön, pyyhki jäljet ja siirtyi luultavasti seuraavan uhrin kimppuun.
Huijauksen paljastavat merkit, kommentoituina
Kuva 1 näyttää ensimmäisen Googlen sähköpostin, joka sisältää turvakoodin, joka tarvitaan osoitteesi vahvistamiseen huijarin tilin palautussähköpostiksi.
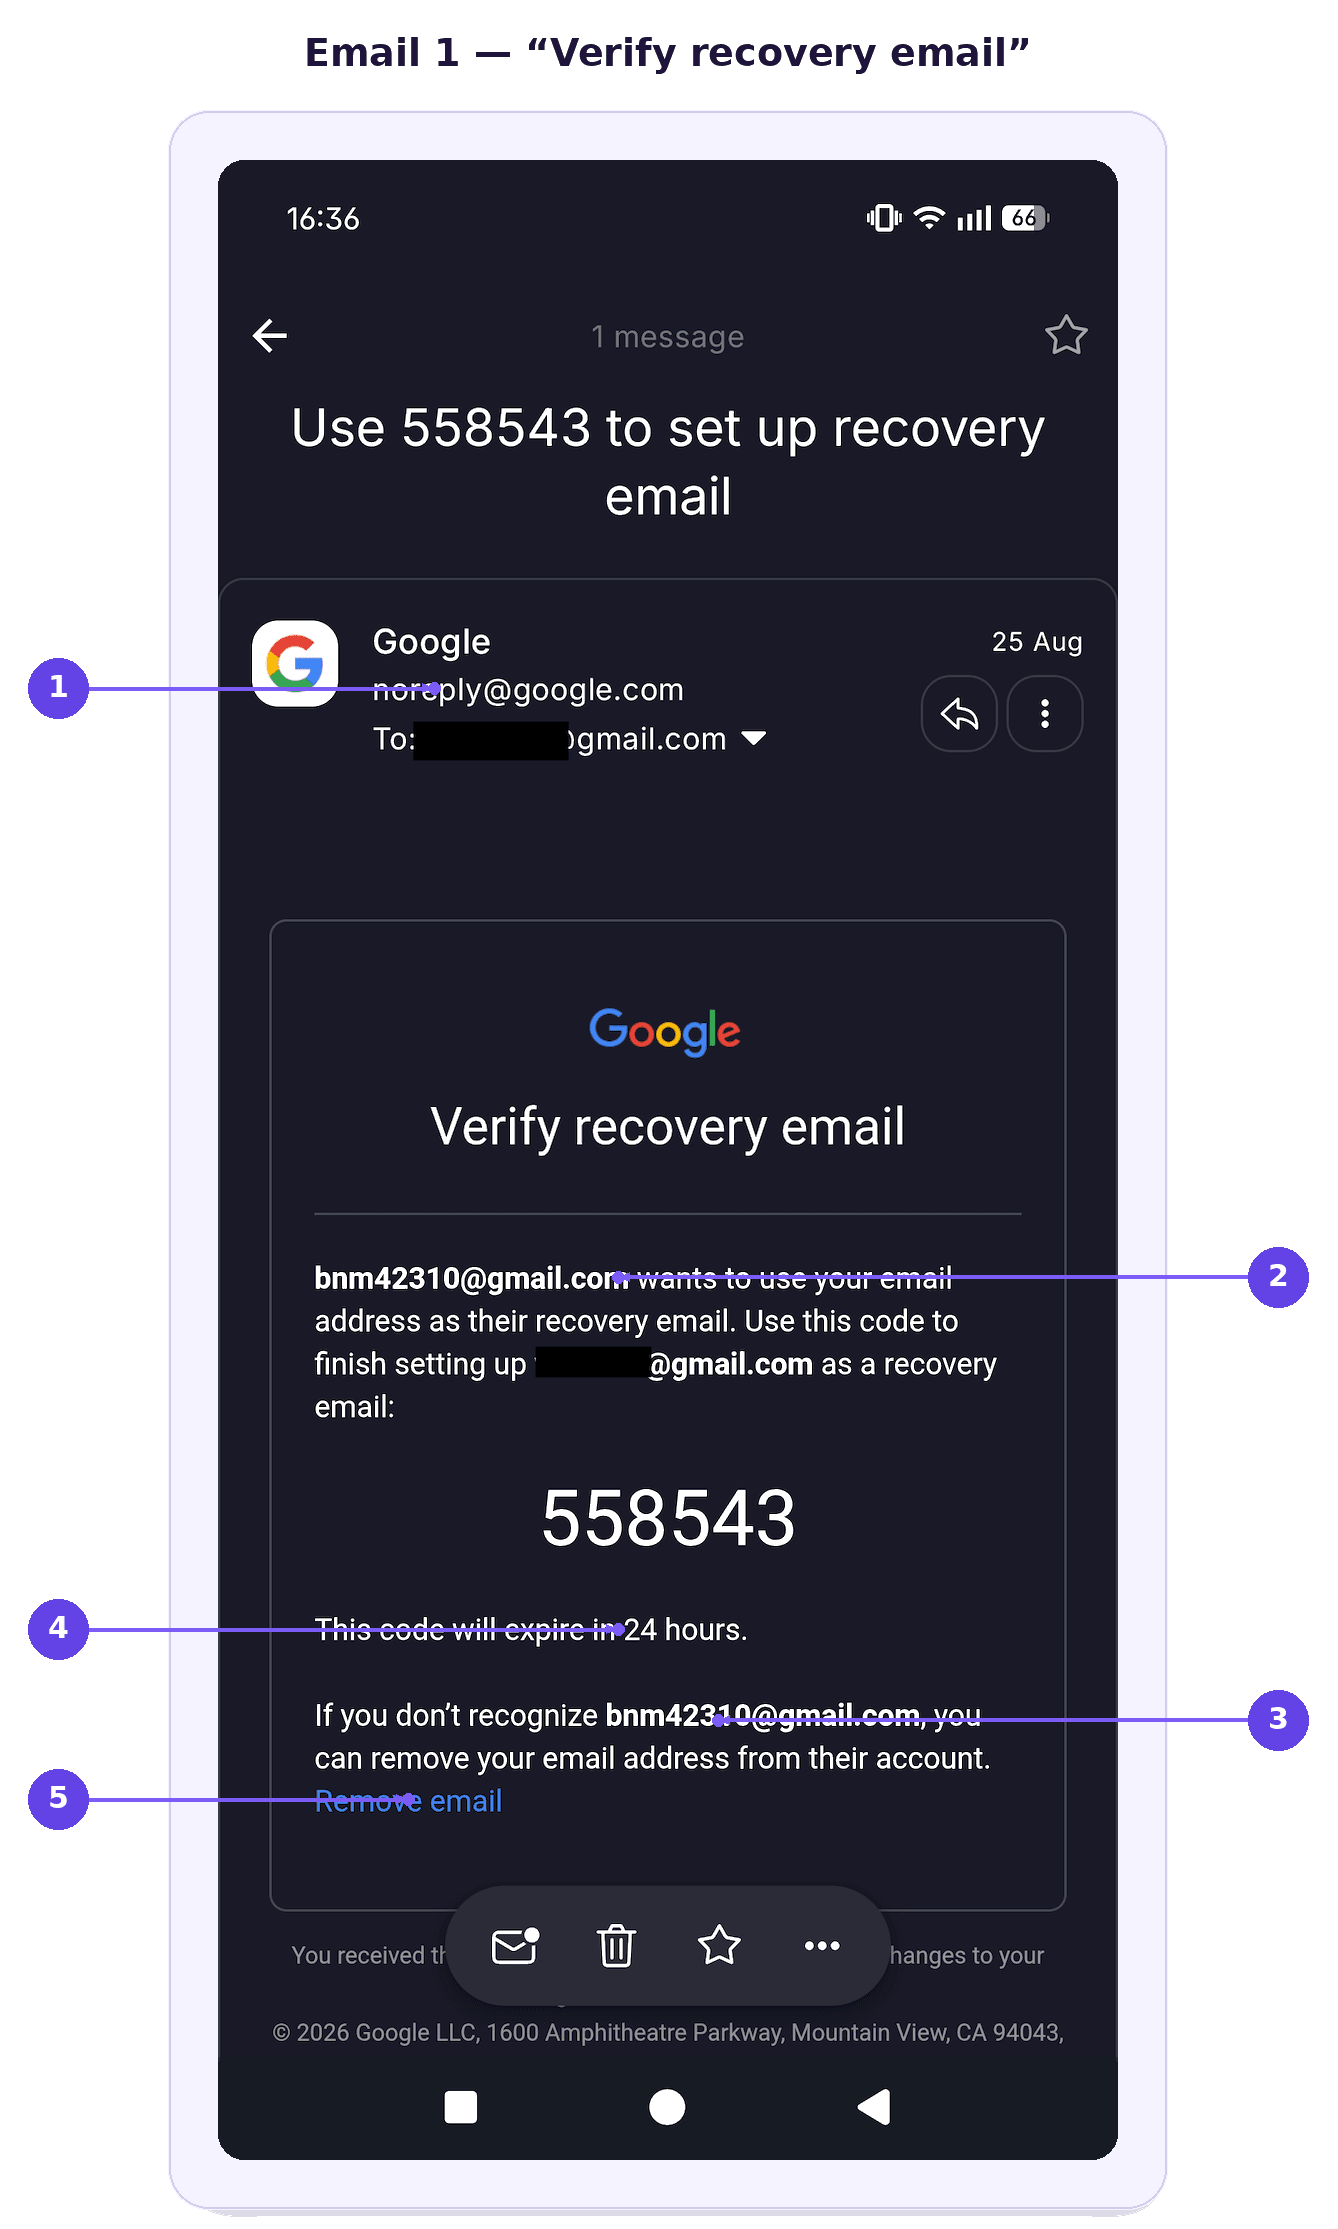
- Aito Googlen lähettäjä — aito, ja juuri se tekee siitä vaarallisen.
- “Haluaa käyttää sähköpostiosoitettasi palautussähköpostinaan” — käänteinen logiikka, sillä kyse on jonkun toisen tilistä.
- Anonyymi kertakäyttöosoite — taakse jäänyttä henkilöä ei voi varmistaa.
- Vanheneva koodi — keinotekoinen kiire, joka pitää sinut stressaantuneena ja myöntyväisenä.
- “Poista sähköposti” — ainoa toiminto, joka pysäyttää huijauksen, ja täsmälleen se, minkä huijari peruuttaa, kun suljet puhelun.
Kuva 2 näyttää, miten aito Googlen tietoturvailmoitus voi aluksi näyttää hälyttävältä.
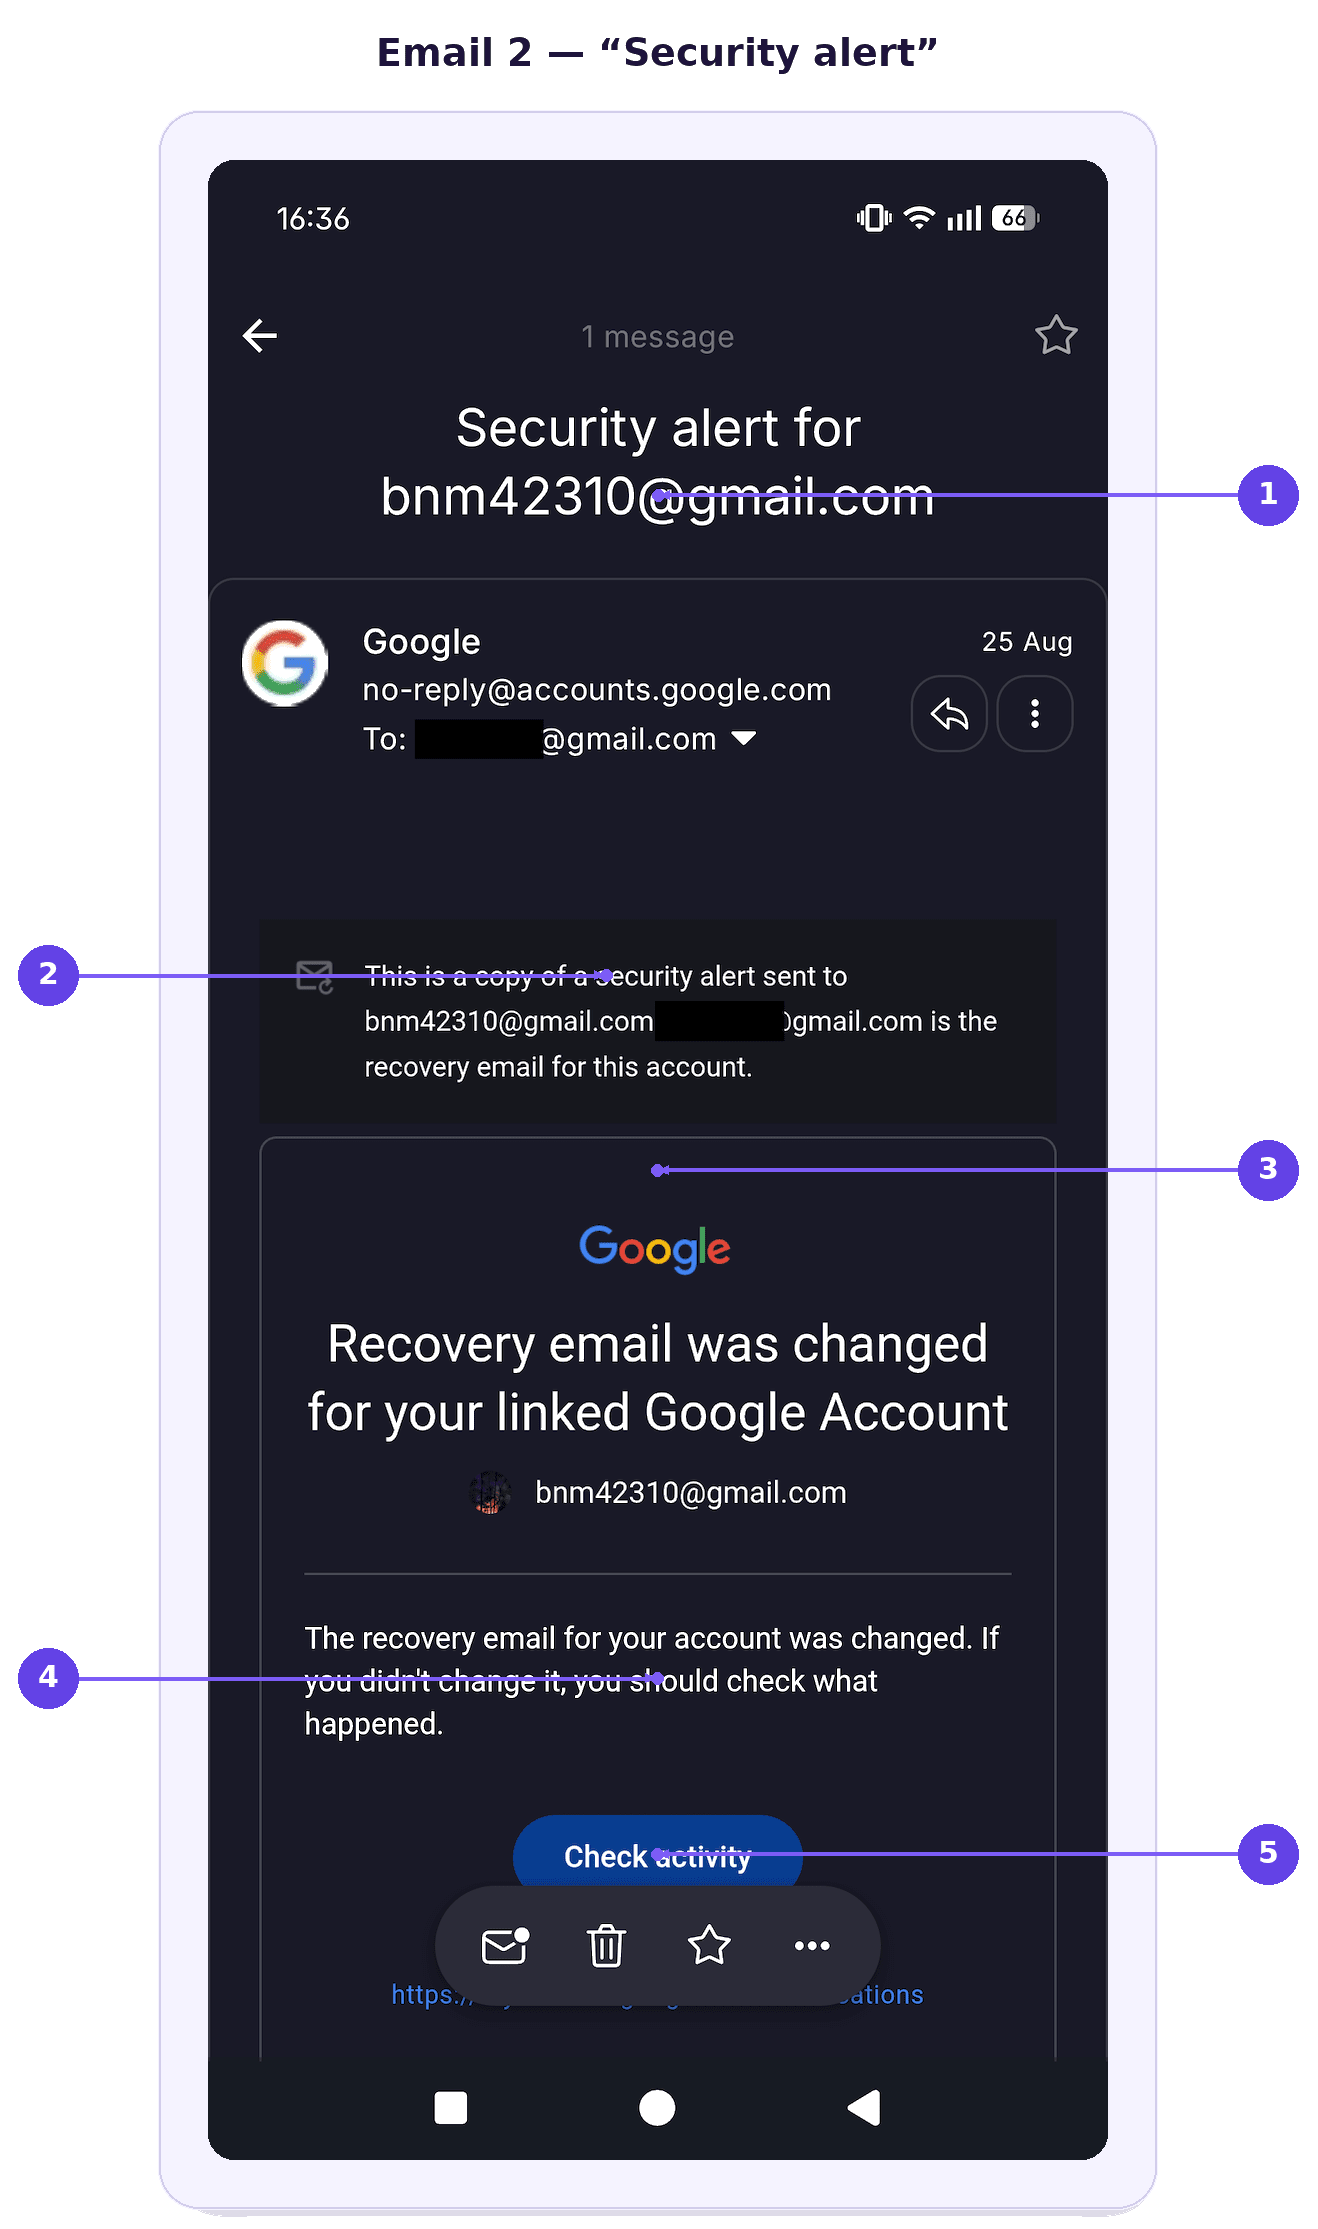
- Aihe osoittaa huijarin saapuneet, eikä sinun — ensimmäinen merkki siitä, ettei ilmoitus koske sinua.
- “Kopio tietoturvailmoituksesta, joka lähetettiin” kertakäyttöosoitteeseen — suurin antimerkki ja helpoin ohittaa pintapuolisesti luettaessa.
- Hälyttävä otsikko — suunniteltu pelottelemaan ennen kuin luet pienellä painetun tekstin.
- “Jos et vaihtanut sitä, selvitä mitä tapahtui” — istutettu epäilys, joka valmistaa sinua luottamaan soittajaan.
- “Tarkista toiminta” -painike — kehotus toimia nopeasti sen sijaan, että lukeisi huolella.
Miksi tämä Gmail-huijaus on niin uskottava
Molemmat tietojenkalastelusähköpostit lähtevät Googlen oikeilta palvelimilta, joten jokainen perinteinen tietojenkalastelun vastainen tarkistus menee läpi.
Jokainen elementti vahvistaa muita: oikeat ilmoitukset sekä soittaja, joka tietää täsmälleen, mitä juuri laskeutui saapuneisiisi. Samalla keskustelu voi lannistaa yrityksesi napsauttaa “Poista sähköposti” -vaihtoehtoa ja pitää sinut keskittyneenä soittajan ohjeisiin.
Googlen tietovuoto voi tehdä tällaisista huijauksista uskottavampia, jos vuotuneet tiedot antavat hyökkääjille tietoja, joita he voivat käyttää puheluhuijausten tai tietojenkalasteluhyökkäysten personointiin. Vaikka salasanoja ei vuotaisi, nimet, yhteystiedot tai tiliin liittyvät tiedot voivat auttaa huijareita kuulostamaan uskottavammilta ja rakentamaan luottamusta.
Näin suojaudut tilankaappausyrityksiltä
Voit suojata itsesi hidastamalla vuorovaikutusta ja varmentamalla tilanteen suoraan Googlen kautta:
Katkaa puhelu ja varmista asia itsenäisesti. Jos joku soittaa ja väittää olevansa Googlista, lopeta puhelu ja tarkista tilisi suoraan sen sijaan, että noudattaisit soittajan ohjeita.
Lue Googlen tietoturvaviestit huolella. Kiinnitä huomiota siihen, mitä tiliä ilmoitus oikeastaan koskee, etenkin riviin, jossa sanotaan viestin olevan kopio ilmoituksesta, joka lähetettiin toiseen osoitteeseen.
Älä jaa vahvistuskoodeja. Googlen ei tarvitse koskaan saada sinua lukemaan todennussovelluksen koodia, palautuskoodia tai muita kirjautumistietoja puhelimessa.
Käytä “Poista sähköposti” -vaihtoehtoa, jos et tunnista tiliä. Jos Google kertoo, että joku haluaa käyttää osoitettasi palautussähköpostinaan, poista se kyseiseltä tililtä.
Älä anna soittajan kiirehtiä sinua. Huijarit nojaavat kiireeseen pitääkseen sinut reagoimassa sen sijaan, että tarkistaisit, mitä ilmoitus oikeasti sanoo.
Käy läpi Google-tilisi tietoturva suoraan. Avaa tilin asetukset itse ja tarkista viimeaikainen toiminta, kirjautuneet laitteet, palautustiedot ja tietoturvailmoitukset.
Ilmoita epäilyttävistä puheluista ja viesteistä. Ilmoittaminen voi auttaa Googlea ja puhelinoperaattoriasi tunnistamaan toistuvan väärinkäytön.
Tarkista Googlen yksityisyysasetukset. Vaikka yksityisyysasetukset eivät estä tätä nimenomaista huijausta, säännöllinen tarkistus siitä, mitä tietoja jaat ja mitkä sovellukset ja palvelut pääsevät käyttämään Google-tiliäsi, voi pienentää riskiäsi.
Turvallisempi saapuneet-kansio alkaa paremmasta sähköpostin turvallisuudesta
Tällaiset huijaukset muistuttavat siitä, että jopa aito tietoturvailmoitussähköposti voidaan kääntää sosiaalisen manipuloinnin työkaluksi. Epäilevä suhtautuminen odottamattomiin puheluihin, tilin toiminnan tarkistaminen itsenäisesti ja ilmoitusten huolellinen lukeminen auttavat välttämään huijausten pauloihin lankeemisen.
Haetko parempaa vaihtoehtoa Gmailille? Proton Mail tarjoaa turvallisen sähköpostin palvelun, joka on suunniteltu suojaamaan tietojasi ja viestintääsi päästä päähän– ja nollakäyttösalauksella.
Jos joku yrittää vastaavaa huijausta esittäytyessään Protonina, kannattaa muistaa yksinkertainen sääntö: Proton ei koskaan soita sinulle tilin tietoturvaongelmasta. Voit suojata tilisi kaappaamiselta ottamalla käyttöön kaksivaiheisen tunnistautumisen. Maksullisilla tilauksilla Proton Sentinel yhdistää automaattisen havaitsemisen ja ihmisten tekemän tietoturva-analyysin.
Proton Mail sisältää suojauksia myös perinteisempiä tietojenkalasteluyrityksiä, kuten pilvitallennussähköpostihuijauksia, vastaan. PhishGuard estää ja merkitsee epäillyt tietojenkalastelusähköpostit, ja linkkivahvistus kehottaa varmistamaan asian ennen sähköpostissa olevien ulkoisten linkkien avaamista.
Mikään sähköpostipalvelu ei voi tarjota täydellistä suojaa tilikaappausta vastaan. Jos joku onnistuu kuitenkin pääsemään Proton-tilillesi sähköposti- tai SMS-palautuksen kautta, hän ei automaattisesti pääse käsiksi sähköposteihisi ja yhteystietoihisi erillisten tietojen palautussuojauksien ansiosta.